Ing. Denis Barborík

Referencie
In-house školenia 1
CeMS-CO s.r.o.
Online školenia 3
CeMS-CO s.r.o. | SAFETY PROVIDE s. r. o. | GLOBESY, s.r.o.
Autor blogov
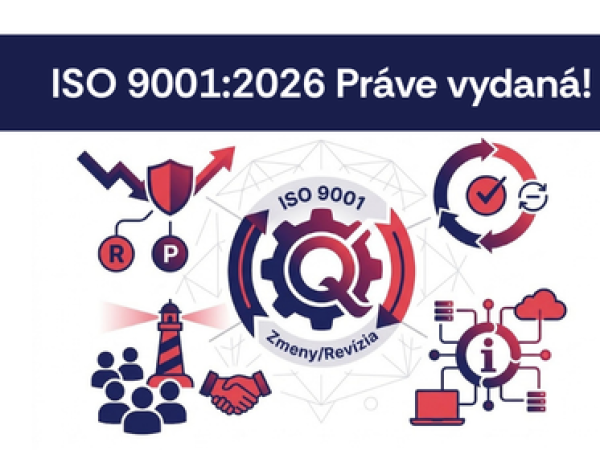
ISO 9001:2026: Najväčšie zmeny v novej norme, na ktoré sa oplatí pripraviť už dnes
Revízia ISO 9001:2026 sa blíži. Čaká váš systém manažérstva len kozmetika, alebo reálna skúška zrelosti? Nové vydanie normy posúva dôraz od papierovej zhody k reálnemu riadeniu zmien, etike, kultúre kvality a práci s digitálnymi znalosťami. Pozrite sa na prehľad najdôležitejších zmien a zistite, ako pripraviť vašu organizáciu včas a bez zbytočného stresu.
Lean management projekty
Vysoko kvalifikovaní odborníci Vám pomôžu s plánovaním, navrhovaním, implementovaním a riadením systémov výroby, distribúcie služieb a so zabezpečovaním ich spoľahlivosti a udržateľnosti. Optimalizujeme logistické procesy, počet pracovných miest, zlepšujeme kvalitu a dodávateľské schopnosti. Zároveň znižujeme náklady na produkt a časovú náročnosť procesov.
.png/0x0/_600x450 "auditor outsourcing (1).png")
Interim manažment
Skúsení manažéri Vám pomôžu s dočasným vedením firmy, presadzovaním zmien, krízovým riadením a premosťovaním neobsadených kľúčových pozícií. Stabilizujeme firemné procesy, nastavíme efektívne riadenie tímov, zefektívnime fungovanie oddelení a urýchlime realizáciu strategických projektov. Zároveň znižujeme operačné riziko a čas potrebný na dosiahnutie požadovaných výsledkov.
Špecializované audity
Spoločnosť CeMS, s.r.o. zabezpečuje pomocou nestranných audítorov výkon špecifických auditov podľa Vami stanovených normatívnych, legislatívnych alebo zmluvných požiadaviek. Pomocou auditov si dokážete spraviť reálny obraz o aktuálnom stave, čo je jedným z podstatných faktorov pri rozhodovaní. Zároveň pomocou skúsených poradcov zabezpečujeme prípravu na úspešné absolvovanie špecifických auditov spolu s odstránením zistených odchýlok a nezhôd.
Antikorupčné systémy
Naši špecialisti Vám pomôžu s návrhom, zavádzaním a udržiavaním systémov manažérstva proti úplatkárstvu podľa medzinárodných štandardov. Identifikujeme a eliminujeme korupčné riziká, nastavíme interné kontrolné mechanizmy, etické kódexy a transparentné schvaľovacie procesy. Zároveň zvyšujeme dôveryhodnosť Vašej organizácie, chránime Vašu reputáciu a znižujeme právne aj finančné riziká.
Kybernetická bezpečnosť (NIS2), TISAX
Certifikovaní experti Vám pomôžu s posúdením, návrhom, implementáciou a udržiavaním systémov kybernetickej bezpečnosti podľa požiadaviek smernice NIS2 a štandardu TISAX. Identifikujeme zraniteľnosti, nastavíme bezpečnostné politiky, riadenie dodávateľského reťazca a procesy reakcie na bezpečnostné incidenty. Zároveň chránime Vaše citlivé dáta a know-how, zabezpečujeme plnú legislatívnu zhodu a znižujeme riziko likvidačných pokút či straty dôvery obchodných partnerov.
GDPR
Skúsení špecialisti Vám pomôžu s posúdením, nastavením a dlhodobým udržiavaním ochrany osobných údajov v súlade s požiadavkami nariadenia GDPR a platnej legislatívy. Mapujeme dátové toky, pripravujeme kompletnú zmluvnú a internú dokumentáciu, nastavujeme bezpečnostné opatrenia a zabezpečujeme výkon funkcji zodpovednej osoby (DPO). Zároveň chránime súkromie Vašich zákazníkov a zamestnancov, zvyšujeme transparentnosť procesov a znižujeme riziko vysokých sankcií či straty reputácie.
ESG
Špecializovaní konzultanti Vám pomôžu s meraním, riadením a výpočtom uhlíkovej stopy (Scope 1, 2 a 3) aj so zavádzaním ESG stratégie podľa aktuálnych štandardov. Identifikujeme kľúčové oblasti udržateľnosti, pripravíme nefinančný reporting (CSRD), nastavíme ciele pre znižovanie emisií a zefektívnime využívanie zdrojov. Zároveň zvyšujeme Vašu konkurencieschopnosť na trhu, uľahčujeme prístup ku kapitálu a znižujeme riziko reputačných či legislatívnych dopadov.
AI, CRA, AI Act
Kvalifikovaní experti Vám pomôžu s prípravou, implementáciou a riadením požiadaviek na umelú inteligenciu a kybernetickú bezpečnosť produktov podľa európskeho AI Actu a nariadenia CRA (Cyber Resilience Act). Klasifikujeme Vaše AI systémy a digitálne produkty, nastavíme riadenie rizík, technickú dokumentáciu a procesy posudzovania zhody pre získanie označenia CE. Zároveň zaisťujeme bezpečnosť a etickosť Vašich inovácií, zrýchľujeme ich uvedenie na trh a znižujeme riziko vysokých pokút či stiahnutia produktov z predaja.

Prečo váš IT administrátor nemôže byť zároveň manažérom kybernetickej bezpečnosti?
Manažér kybernetickej bezpečnosti je strategická rola zodpovedná za riadenie a dohľad nad celkovým stavom informačnej bezpečnosti organizácie, vrátane identifikácie rizík, implementácie politík a zabezpečenia súladu s legislatívou. Naopak, IT administrátor sa primárne zameriava na prevádzku, údržbu a podporu IT infraštruktúry. Podľa normy ISO/IEC 27001 čl. 4.1, ktorý definuje kontext a rozsah zodpovedností v rámci riadenia, je kľúčové pochopiť, že tieto dve pozície vyžadujú odlišné zručnosti, perspektívy a nezávislosť, čo znemožňuje ich efektívne zlúčenie do jednej osoby.

ISO/IEC 27701: Získajte certifikát dôvery v digitálnom veku. ISO/IEC 27701 ako kľúč k súladu s GDPR a správe osobných údajov
V dobe neustále rastúceho objemu spracovania osobných údajov (PII) a čoraz prísnejších globálnych regulácií, akou je GDPR, už nie je informačná bezpečnosť (ISMS podľa ISO 27001) jediným kľúčom k dôvere zákazníkov. Je potrebný komplexný prístup zameraný na práva jednotlivca – a presne to prináša norma ISO/IEC 27701.

Smernica NIS 2 a nové pravidlá kybernetickej bezpečnosti: Čo treba vedieť?
V digitálnej ére, kde kybernetické útoky ohrozujú stabilitu celých sektorov, sa ochrana sietí a informačných systémov stáva prioritou číslo jeden. Európska únia reaguje na túto eskalujúcu hrozbu sprísnením legislatívy.
.png/0x0/_600x450 "blog revizia normy (400 x 280 px).png")
ISO/DIS 9001: Kedy príde revízia najznámejšej normy ?
Očakávaná revízia normy ISO 9001 je opäť o krok bližšie k realite. Koncom augusta 2025 bol publikovaný kľúčový dokument – Draft International Standard (ISO/DIS 9001). Ide o prvý konkrétny pohľad na to, čo nás čaká, a zároveň o signál, že revízia je na dobrej ceste.

Kybernetická ochrana pod jednou strechou
V dnešnej digitálnej dobe je ochrana vašich dát dôležitejšia ako kedykoľvek predtým. Náš tím audítorov a lektorov Vám neváha pomôcť zlepšiť informačnú bezpečnosť a minimalizovať možné riziká v oblasti kyberbezpečnosti. CeMS je certifikovaným audítorom kybernetickej bezpečnosti, a sme tu pre vás, aby sme vám pomohli chrániť vaše systémy.

_cems_blog_uvod.png/0x0/_600x450 "Manažér KB (400 x 280 px)_cems_blog_uvod.png")
Manažér kybernetickej bezpečnosti – Ochrana dát a súlad s legislatívou
V dnešnom prepojenom svete čelia firmy čoraz sofistikovanejším kybernetickým hrozbám. Je možnosť zabezpečiť externého manažéra kybernetickej bezpečnosti? Aké sú výhody a nevýhody outsourcingu EMKB a čo od nej vyžaduje zákon?
.png/0x0/_600x450 "Revízia normy ISO 370012025 (700 x 500 px).png")
ISO 37001:2025: Nový štandard pre boj proti úplatkárstvu v digitálnom veku
V dnešnom globalizovanom a digitálne prepojenom svete, kde obchodné transakcie prekračujú hranice a technológie menia spôsob, akým podnikáme, predstavuje úplatkárstvo a korupcia neustálu a čoraz sofistikovanejšiu hrozbu pre podniky všetkých veľkostí. S príchodom normy ISO 37001:2025 prichádza nový štandard, ktorý pomáha organizáciám efektívnejšie čeliť týmto výzvam.

Aké typy auditov rozlišujeme v systémoch manažérstva?
Predtým ako si predstavíme rôzne typy auditov je dôležité vysvetliť, čo je audit a aká je jeho úloha.

NIS 2 a zákon o kybernetickej bezpečnosti – najdôležitejšie informácie
Slovenská republika stojí pred významnou zmenou v oblasti kybernetickej bezpečnosti. Novela zákona o kybernetickej bezpečnosti, ktorá nadobudla účinnosť 1. januára 2025, priniesla viaceré dôležité zmeny pre firmy aj verejné inštitúcie.

Menej známe ISO normy - načo slúžia?
V dnešnom konkurenčnom prostredí sa firmy snažia neustále zlepšovať svoje služby a produkty. Jedným z nástrojov, ktorý im v tom pomáha, sú ISO normy. V tomto článku sa zameriame na štyri konkrétne normy – ISO 17100, ISO 28000, ISO 18788 a ISO 41001 – a vysvetlíme, prečo sú dôležité pre rôzne oblasti podnikania.

Informačná bezpečnosť: Základné princípy a best practice
V dnešnej digitálnej dobe je informačná bezpečnosť kriticky dôležitá pre každú organizáciu. Hrozby sa neustále vyvíjajú a útočníci hľadajú nové spôsoby, ako zneužiť zraniteľnosti. V tomto blogovom príspevku sa pozrieme na tri kľúčové oblasti informačnej bezpečnosti: Phishing, Active Directory a bezpečnosť vývoja aplikácií a softvéru.

Revízia normy ISO 20121:2024. Čo je nové v norme zameranej na udržateľnosť podujatí?
Medzinárodná norma ISO 20121 bola revidovaná v apríli 2024. Revízia normy prichádza v čase najväčších športových podujatí a olympiády v Paríži. Predchádzajúca verzia normy vyšla v roku 2012, v čase olympiády v Londýne. Aké sú hlavné zmeny a prečo prišla revízia tejto normy?

ISO/IEC 42001:2023 - Riadenie systému umelej inteligencie
Umelá inteligencia (AI) spôsobila revolúciu v mnohých odvetviach, ale jej rýchly rast priniesol aj obavy týkajúce sa etiky, súkromia a bezpečnosti. A práve na riešenie týchto výziev Medzinárodná organizácia pre normalizáciu a Medzinárodná elektrotechnická komisia navrhla normu ISO/IEC 42001.


Kariéra v CeMS
Spoločne budujeme úspešnú značku, ktorej silnou stránkou sú jej zamestnanci a partneri. Organizácia CeMS sa stala stabilným partnerom pre spoločností, v oblasti automotive, výroby ako aj služieb na slovenskom trhu. Ak máte záujem s nami tvoriť úspešnú certifikačnú a vzdelávaciu organizáciu, neváhajte nás kontaktovať.

Cirkulárna ekonomika a ESG: dva piliere trvalo udržateľného rozvoja
Cirkulárna ekonomika a ESG sú dva dôležité koncepty, ktoré pomáhajú znižovať environmentálne vplyvy spoločností. Cirkulárna ekonomika je v súlade s princípmi ESG.

Čo je to NIST a ako súvisí s ISO/IEC 27001
Oba štandardy poskytujú množstvo bezpečnostných kontrol, ktoré pomáhajú organizáciám chrániť svoje informácie. NIST a ISO/IEC 27001 sú kompatibilné a navzájom sa dopĺňajú. NIST poskytuje technické detaily pre implementáciu bezpečnostných kontrol, ktoré sú odporúčané v ISO/IEC 27001.

Svetový deň whistleblowerov - Akí sú najznámejší oznamovatelia?
Svetový deň whistleblowerov sa oslavuje 23. júna. Je to deň, kedy si pripomíname a podporujeme snahu whistleblowerov a ich dôležitú úlohu v odhaľovaní korupcie. Akí sú najznámejší oznamovatelia a čo pomohli odhaliť?

Kľúčové body pre efektívne riadenie dokumentácie podľa ISO 9001
Dokumentácia hrá dôležitú úlohu pri dosahovaní cieľov ISO 9001. Riadenie dokumentácie je súčasťou samotného systému manažérstva kvality. Riadenie dokumentácie zahŕňa procesy a postupy na vytvorenie, aktualizáciu, schvaľovanie, distribúciu, uchovávanie a kontrolu týchto dokumentov.

Nová legislatíva zákona o ochrane oznamovateľov zvyšuje sankcie
Zamestnávateľským organizáciám hrozí za porušenie niektorých povinností vyplývajúcich zo zákona pokuta až do výšky 100-tisíc eur. Navrhovaná legislatíva nadobúda účinnosť 1. apríla 2023, pričom účinnosť niektorých ustanovení by bola odložená do 31. septembra 2023.

Efektívna komunikácia v digitálnej dobe
Efektívna komunikácia je základom každého úspešného tímu alebo organizácie. V dnešnej digitálnej dobe sme neustále v spojení a komunikujeme prostredníctvom rôznych kanálov, ale môže sa ľahko stať, že stratíme umenie efektívnej komunikácie. Keďže si čoraz viac zvykáme pracovať na diaľku, je dôležité pamätať na to, že efektívna komunikácia je nevyhnutná na dosiahnutie úspešného výsledku.

Aké výhody prináša whistleblowing?
V prvom rade treba pripomenúť zákonu povinnosť na základe zákona č. 54/2019 Z.z., kedy zamestnávateľ, ktorý zamestnáva najmenej 50 zamestnancov, a zamestnávateľ, ktorý je orgánom verejnej moci, ktorý zamestnáva najmenej 5 zamestnancov, je povinný určiť organizačnú zložku alebo osobu, ktorá plní úlohy zamestnávateľa v súvislosti s preverovaním oznámení.

10 pravidiel a postupov kybernetickej bezpečnosti pre Vašu organizáciu
Kybernetická bezpečnosť je rozsiahly proces a jeho zavedenie je potrebné už aj v najmenšej spoločnosti. Ako vôbec začať a čo patrí medzi základné pravidlá, ktoré by mala plniť každá organizácia?

Ako zastaviť korupciu?
Pokiaľ zamestnanec počas práce zistí nejakú protizákonnú činnosť mal by takúto činnosť v dobrej viere nahlásiť svojmu zamestnávateľovi. Ako funguje systém nahlasovania? Je zamestnanec dostatočne chránený? Existuje bezpečný systém nahlasovania? Viac v našom článku.


Kto je etický hacker a čo je jeho prácou
Slová ako hacker alebo etický hacker sa v spoločnosti skloňujú každým dňom viac a viac. Mnoho ľudí však stále nevie čo hackerstvo znamená a aký je rozdiel medzi hackerom a etickým hackerom. Predtým než si vysvetlíme čo je etické hackerstvo si najskôr musíme povedať základné rozdelenie hackerov.

Sprievodca riadením projektového manažmentu! (1.časť)
Každý projekt má požiadavky, čo znamená, že každý projektový manažér by mal mať pripravený plán riadenia požiadaviek. Ako to funguje? Aké sú typy projektových požiadaviek? Čo je riadenie požiadaviek? Všetko sa dozviete v našom novom blogu.
Konflikt záujmov
Ide o situáciu, kedy môže osobný záujem napr. rodina, priateľstvo, finančné alebo sociálne faktory ovplyvniť úsudok resp. rozhodovanie osôb pri výkone ich povinností v práci. Zamestnanec teda pri výkone svojich povinností uprednostní svoj vlastný osobný záujem pred najlepšími záujmami spoločnosti.
Transparentnosť
Znamená stav, kedy sú zverejňované informácie v maximálne možnej miere zrozumiteľné, overiteľné a pravidelne publikované. To znamená, že finančné a obchodné aktivity sú vykonávané otvoreným spôsobom.
AML
Ide o medzinárodne používaný termín pre legalizáciu výnosov z trestnej činnosti, t.j. činnosť, prostredníctvom ktorej dochádza k zakrytiu nezákonného pôvodu majetku, za účelom jeho ďalšieho použitia v rámci legálnej činnosti.


Ako zmeny normy ISO/IEC 27002:2022 ovplyvnia organizácie, ktoré majú zavedené ISO/IEC 27001:2013?
V článku sa dočítate ako sa dotkla revízia ISO/IEC 27002:2022 normy ISO/IEC 27001. Aké nastali hlavné zmeny a čo čaká organizácie, ktoré majú zavedenú normu ISO/IEC 27001 alebo plánujú zavedenie tejto normy.

Aký je rozdiel medzi ISO/IEC 27001 a ISO/IEC 27002
Rok 2022 bude pre rodinu noriem rady ISO/IEC 27000 kľúčový. Vo februári vyšla revidovaná norma ISO/IEC 27002:2022 a ISO 27001 ju bude nasledovať. Aký je ale rozdiel medzi týmito dvoma normami? Načo sú zamerané a prečo by ich organizácie mali poznať?

Čo je whistleblowing a systém preverovania oznámení protispoločenskej činnosti
Často sa v súvislosti s oznamovaním protispoločenskej činnosti stretnete s pojmom WHISTLEBLOWING? Čo pod týmto pojmom rozumieme? A na čo si dať pozor pri zákone o ochrane oznamovateľov protispoločenskej činnosti?

Politika kvality
Politika kvality CeMS, s.r.o. definuje strategické smerovanie organizácie s ohľadom na záväzné plnenie aplikovateľných požiadaviek v rámci vymedzeného rozsahu predmetu systému manažérstva. Zohľadňuje relevantné súvislosti medzi požiadavkami zákazníka a aplikovateľnosťou predpisov a regulačných požiadaviek s cieľom zvládať riziká a príležitosti, ktoré môžu vplývať na schopnosť zveľaďovania spokojnosti zákazníkov.
DFMA - Design for Manufacture and Assembly
Analytická metóda, ktorej cieľom je zjednodušiť dizajn a výrobu produktu zloženého z viacerých komponentov DFMA je kombinácia dvoch metodológií: Design for Manufacture, ktorá znamená zjednodušenie výroby dielov, z ktorých sa skladá koncový výrobok a Design for Assembly, ktorá sa snaží o zjednodušenie procesu zostavovania dielov do hotového výrobku.